avatar🌌
DocAcerDA's BLOG

mostly about CTFs and hacking

CTFer(misc and web) and SRC researcher

鹏城杯2025

鹏城杯2025

misc

pcb5-blue
image-20251213104718704

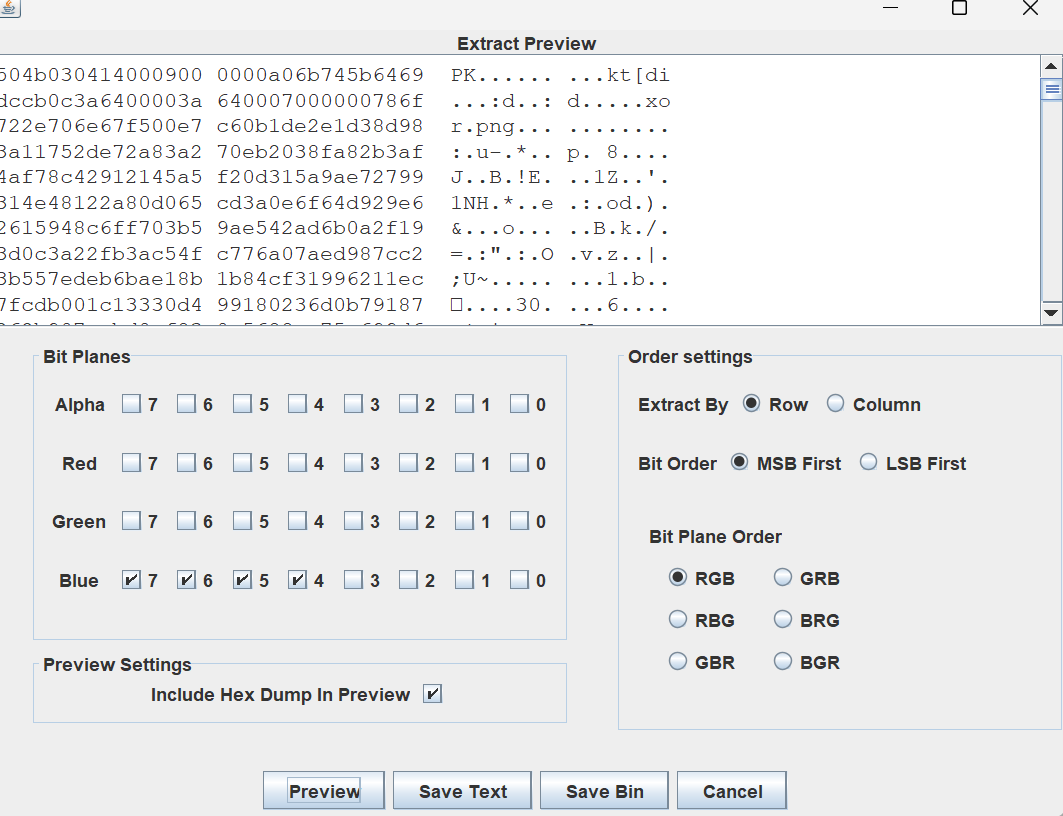
先去用stegsolve看看,发现应该是msb隐写

image-20251213104810118
image-20251213104824746

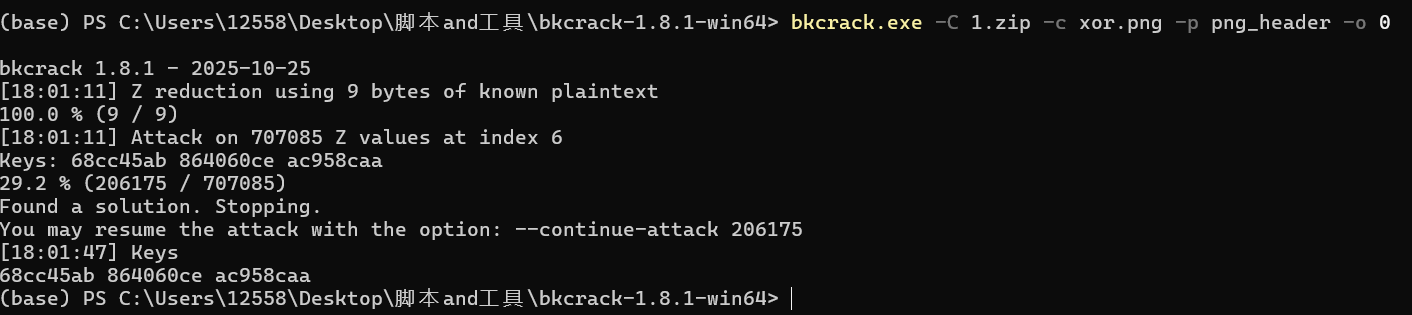
然后用bkcrack爆一下

image-20251213180216627

png_header就是png头

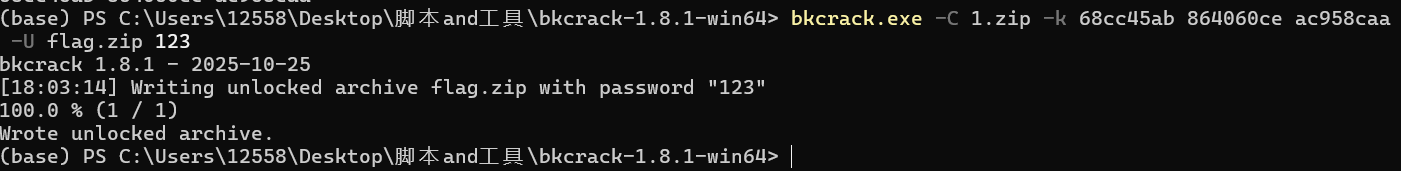
image-20251213180331572
image-20251213180516996

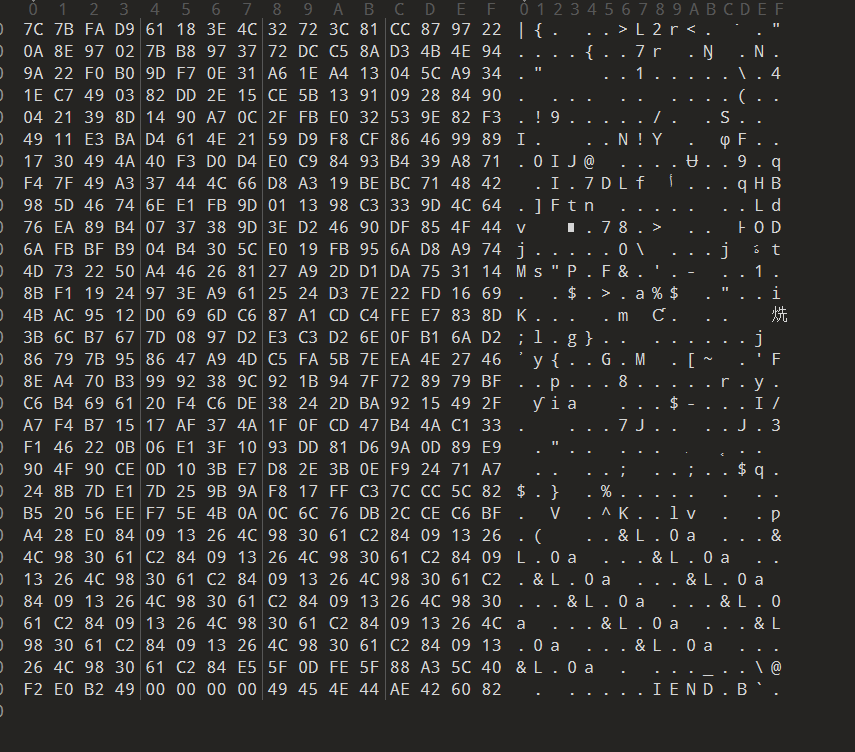
发现解压出来的图片尾部又有一个图片

image-20251213180752516

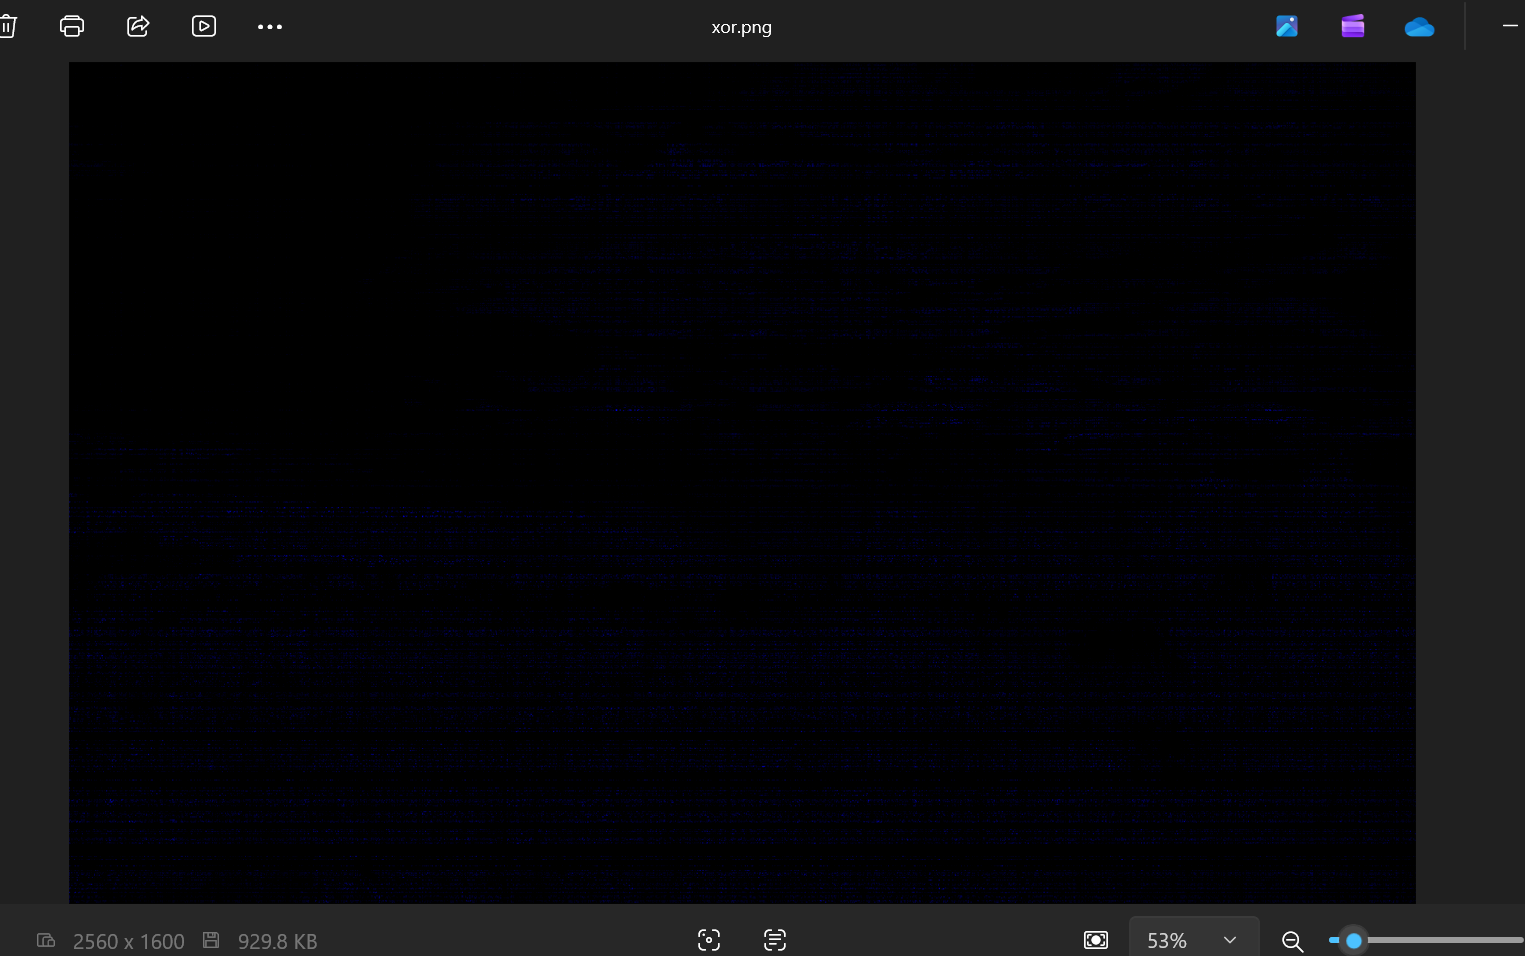
明显的蓝条

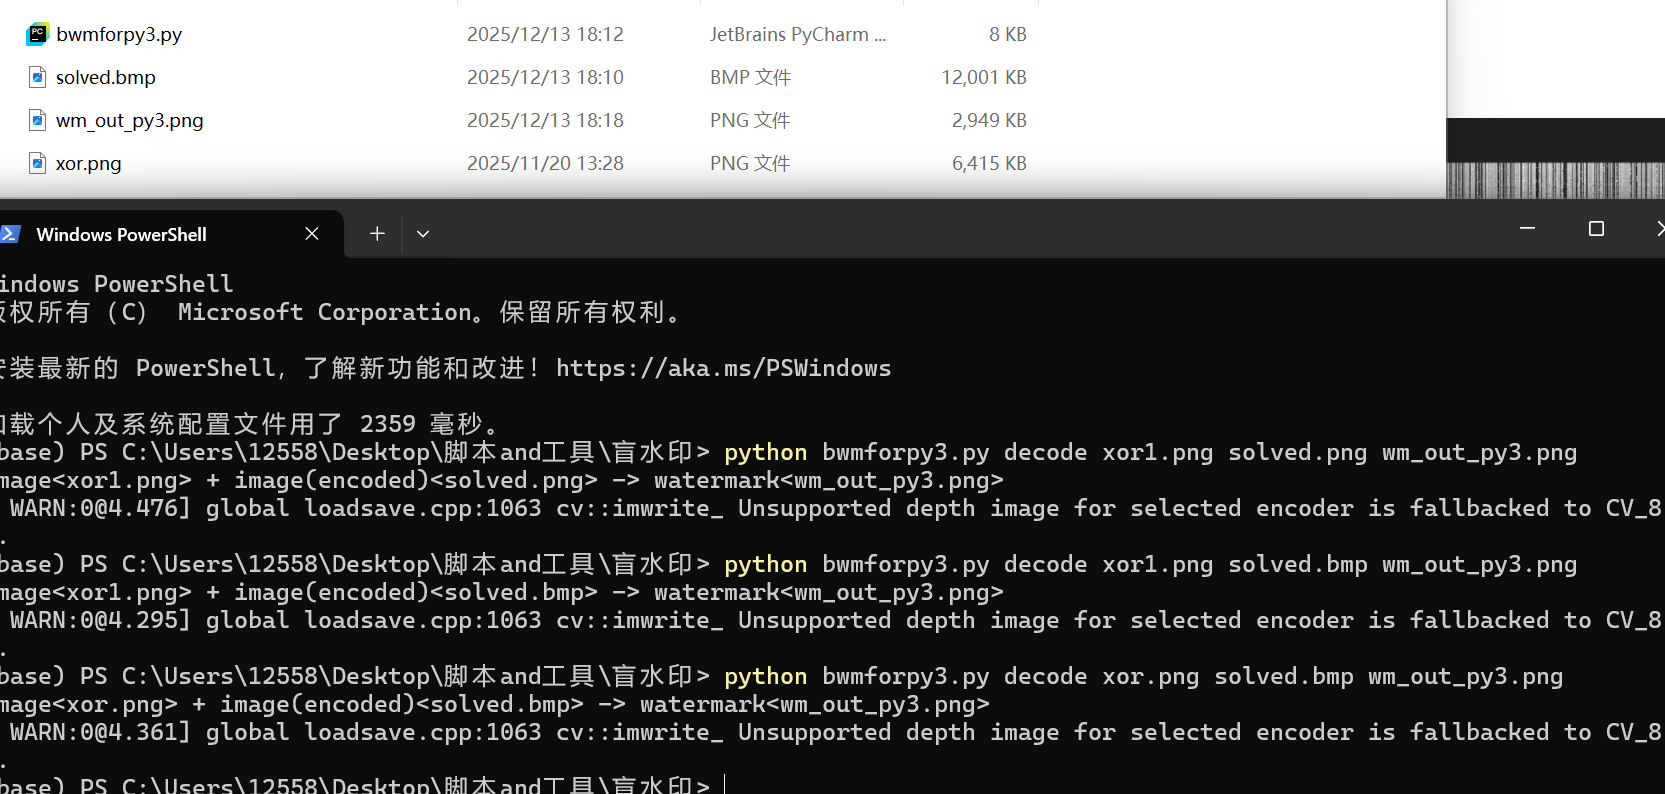
两张图结合一下,双图盲水印

image-20251213181922621
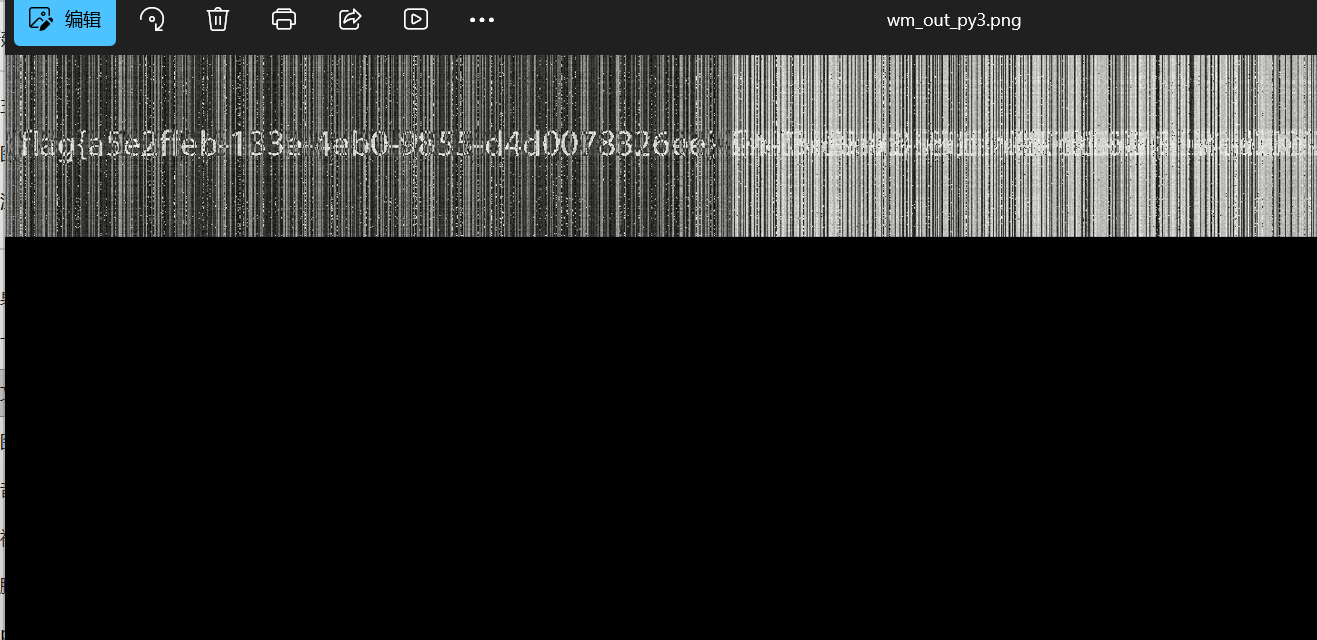
image-20251213181945736

最后得到flag

pcb5-time

image-20251213112413528

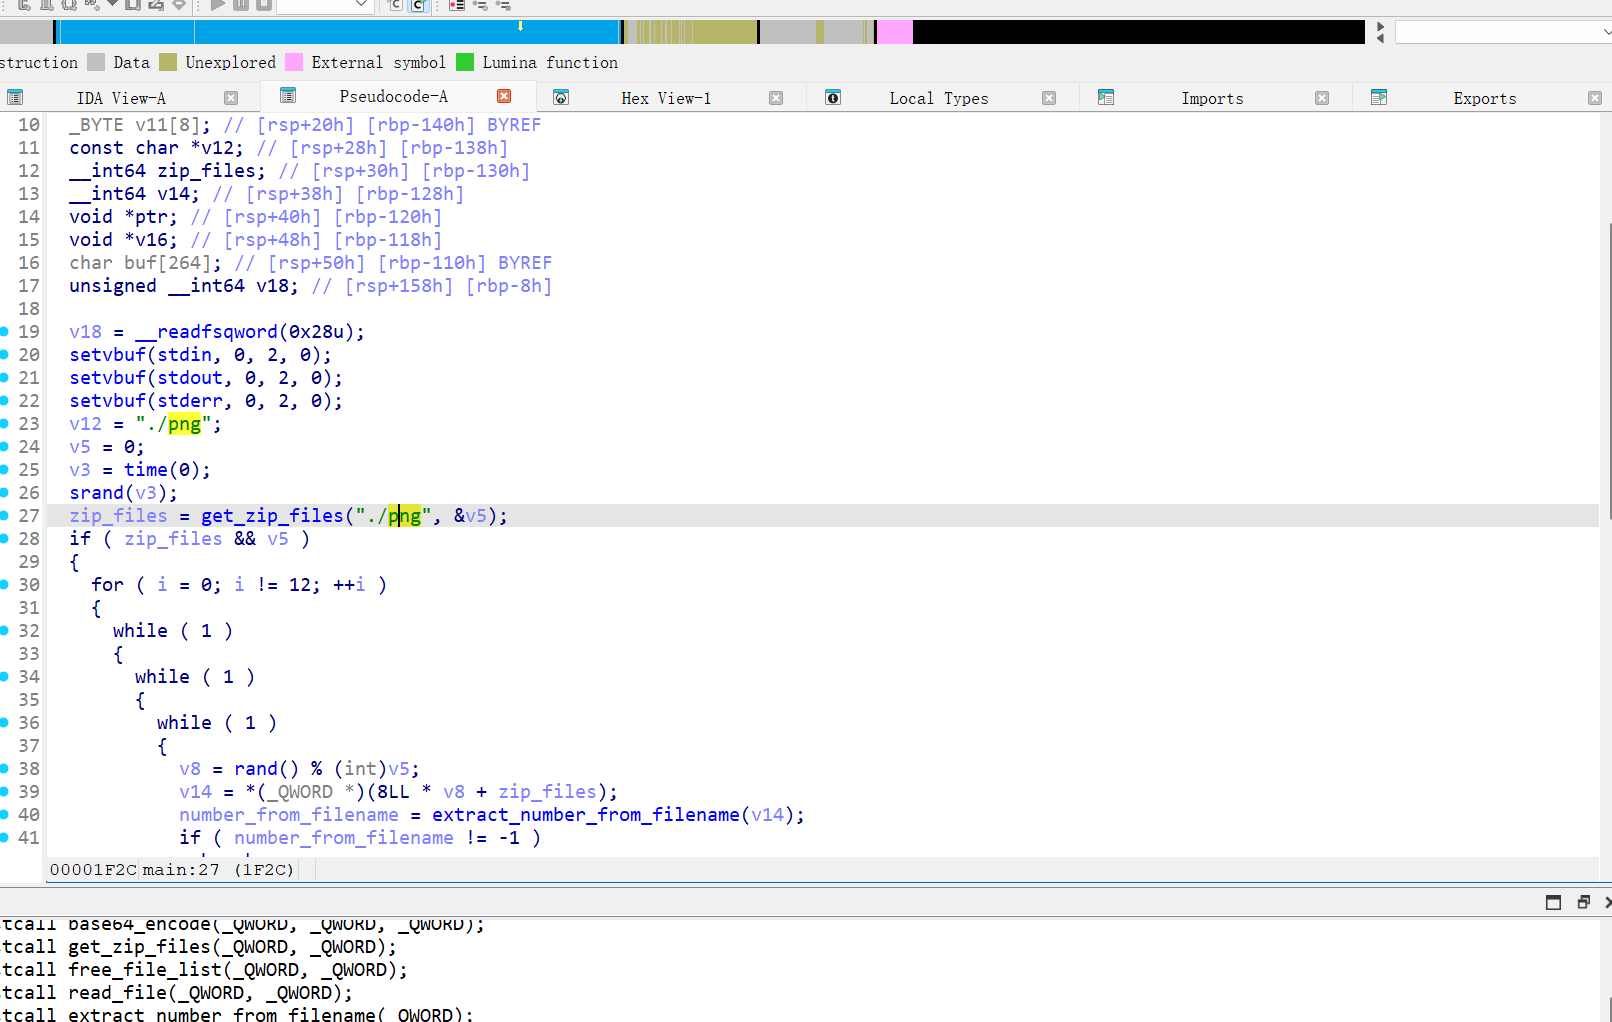
反编译一下,发现核心逻辑是一个限时答题 + 随机图片 Base64 校验的程序,程序从 ./png 目录随机选取 12个文件,将其内容 Base64 编码后输出,要求你在 2 秒内输入文件名中提取出的数字连续答对 12 次后,直接给你一个 system(buf) 的命令执行入口

image-20251213112540105

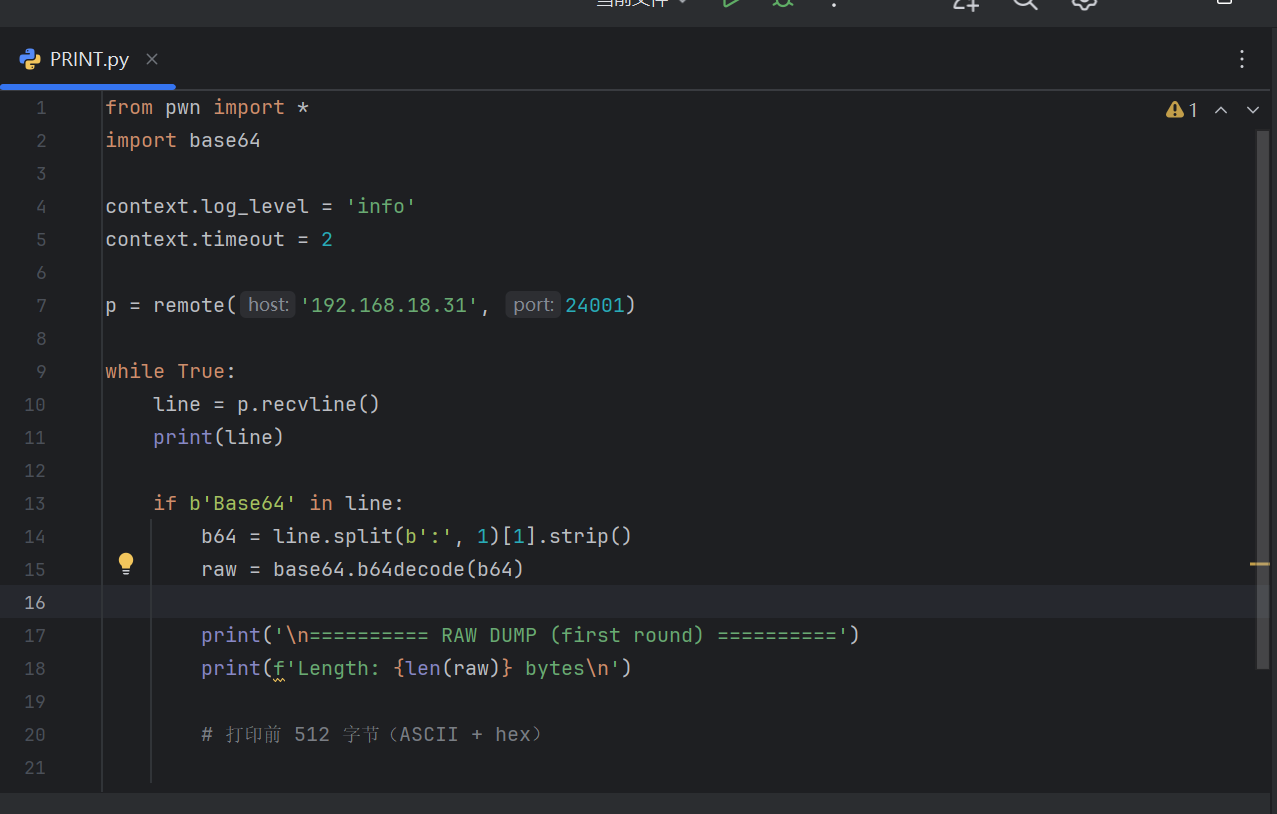
写个脚本看看传了什么

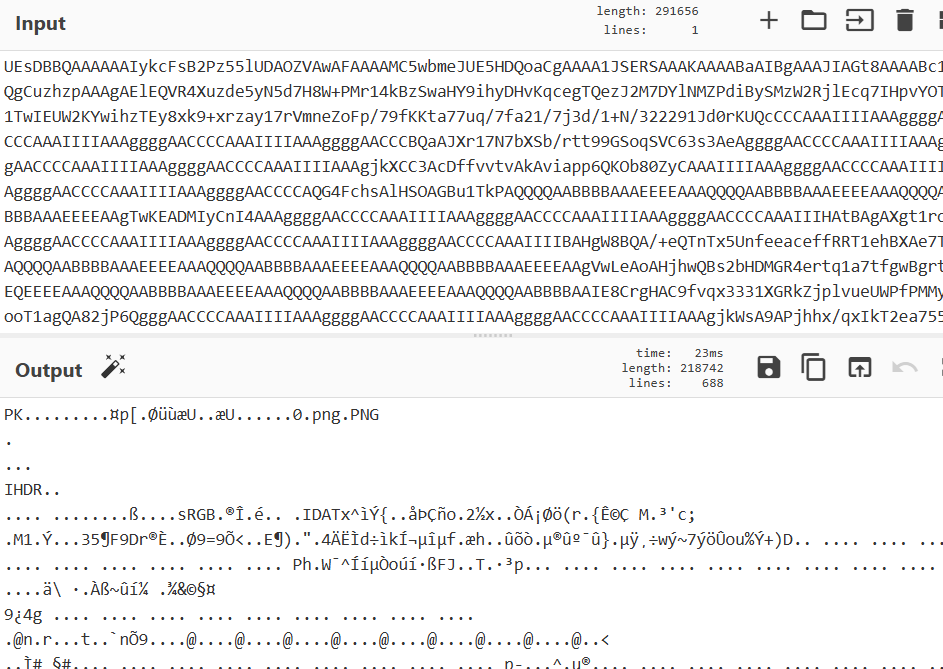
image-20251213112621910

发现是一张压缩过的png

发现他就是一个普通的时钟,多来几次把十二个都拉下来
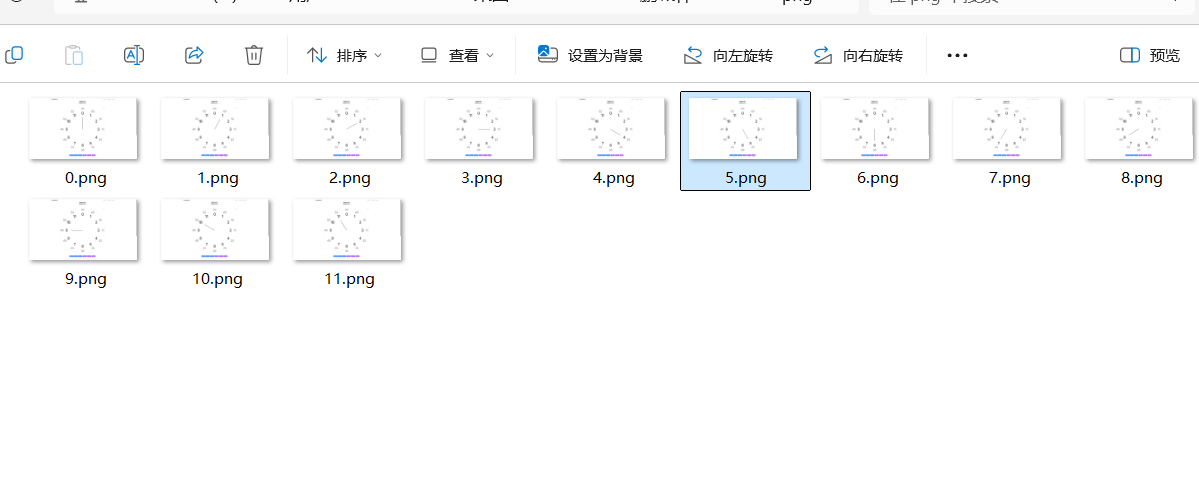
image-20251213183213106
PWN的学习日志(2026/1/27)
2025高校网络安全管理运维赛
Valaxy v1.0.0-rc.9 驱动|主题-Yunv1.0.0-rc.9